

Η ταχεία ψηφιοποίηση και η εκτεταμένη διασύνδεση των δικτύων παραγωγής, μεταφοράς και διανομής ρεύματος καθιστούν τις εταιρείες ενέργειας εξαιρετικά ευάλωτες σε κυβερνοεπιθέσεις που αξιοποιούν τις δυνατότητες της τεχνητής νοημοσύνης, διευρύνοντας δραματικά την επιφάνεια έκθεσης στους χάκερ, σύμφωνα με δημοσίευμα του Reuters.
Από την έναρξη του πολέμου, οι ενεργειακές υποδομές της Ουκρανίας στοχοποιούνται συστηματικά από Ρώσους χάκερ. Αντίστοιχα πλήγματα καταγράφηκαν στην Πολωνία, με χαρακτηριστική την επίθεση του Δεκεμβρίου που στόχευε στη διακοπή της επικοινωνίας μεταξύ εγκαταστάσεων ΑΠΕ και διαχειριστών διανομής ηλεκτρικής ενέργειας.
Τον περασμένο μήνα, Αμερικανοί αξιωματούχοι εξέδωσαν προειδοποίηση για προσπάθειες παραβίασης συστημάτων της Siemens από άγνωστους χάκερ. Πρόκειται για εξοπλισμό που εφαρμόζεται σε πολλαπλούς τομείς κρίσιμων υποδομών, όπως η ενέργεια και η μεταποίηση. Στο Ηνωμένο Βασίλειο, έπειτα από αναφορές για διακοπή λειτουργίας μικρής ενεργειακής μονάδας από χάκερ συνδεδεμένους με το Ιράν, η κυβέρνηση ενημέρωσε στα τέλη Αυγούστου τις διοικήσεις των εταιρειών για τα αναγκαία μέτρα προστασίας, διευκρινίζοντας ωστόσο ότι δεν υφίσταται απειλή για το ευρύτερο σύστημα ηλεκτρισμού.
Σύμφωνα με ερευνητές της βρετανικής εταιρείας κυβερνοασφάλειας Bridewell, η ομάδα hacking RomCom, η οποία ευθυγραμμίζεται με τη Ρωσία, πιθανότατα αξιοποίησε την τεχνητή νοημοσύνη το 2025 για την παραγωγή περιεχομένου κοινωνικής μηχανικής κατά οργανισμών Κρίσιμων Εθνικών Υποδομών (CNI) στη Βρετανία.
Κρατικά υποστηριζόμενες ομάδες από τη Ρωσία, το Ιράν και την Κίνα αυξάνουν τον όγκο και την πολυπλοκότητα των επιθέσεών τους. Αναπτύσσουν κακόβουλους κώδικες μέσω AI οι οποίοι πλήττουν συστήματα επιχειρησιακής τεχνολογίας, όπως οι προγραμματιζόμενοι λογικοί ελεγκτές (PLC) σε σταθμούς παραγωγής και υποσταθμούς.
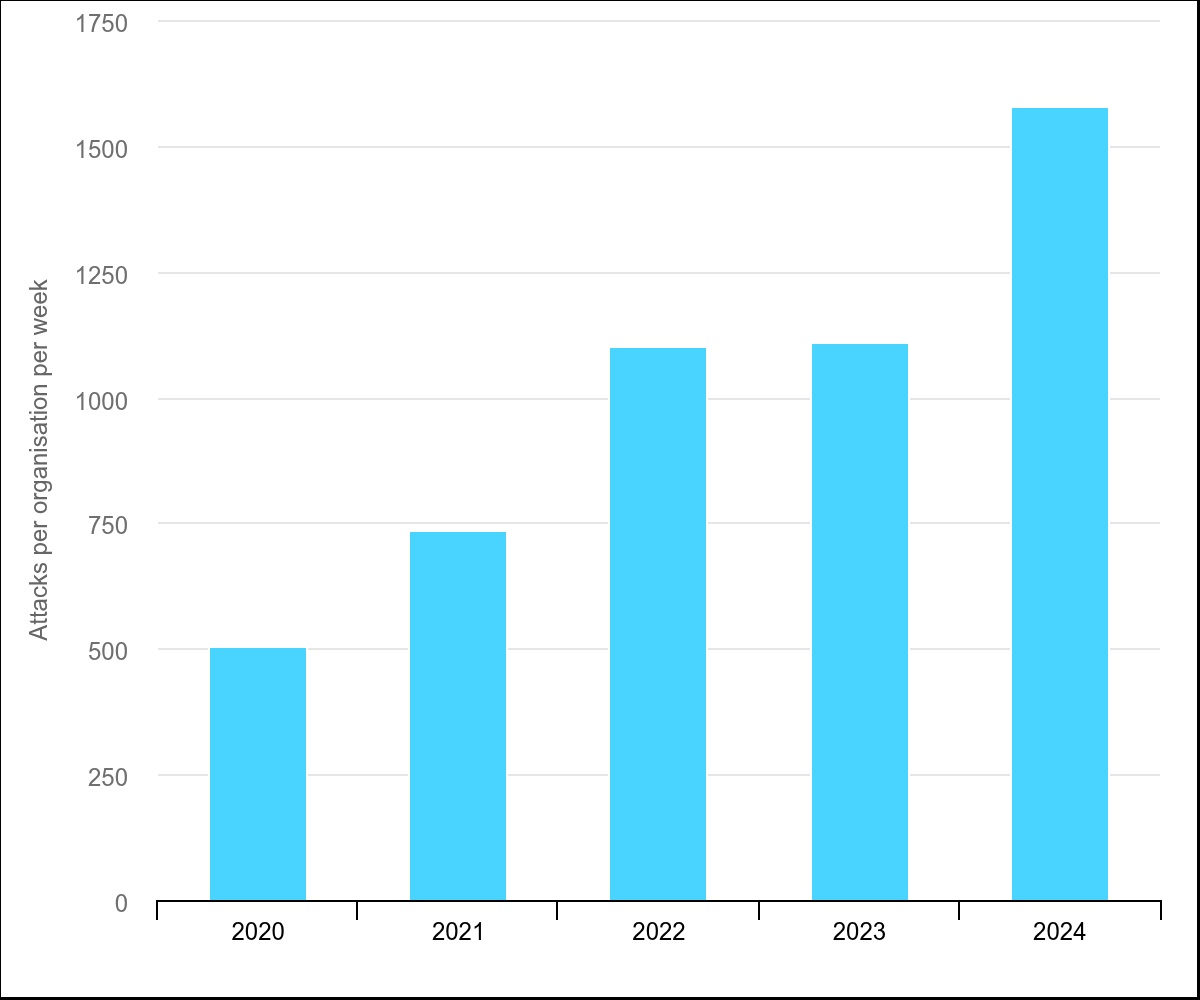
Κυβερνοεπιθέσεις ανά εβδομάδα ανά ενεργειακό οργανισμό © Διεθνής Οργανισμός Ενέργειας (IEA)
«Αυτά έχουν δημιουργηθεί από δρώντες ευθυγραμμισμένους με το Ιράν και χρησιμοποιούνται ως μέρος αυτού του συνεχώς αυξανόμενου όγκου επιθέσεων που βλέπουμε», δήλωσε ο Phil Tonkin, Field Chief Technology Officer στην εταιρεία κυβερνοασφάλειας Dragos.
Τα μεγάλα γλωσσικά μοντέλα (LLMs) επιτρέπουν σε άτομα χωρίς τεχνική κατάρτιση να «αυτοματοποιήσουν ένα μεγάλο ποσοστό μιας τυπικής διαδρομής επίθεσης», ελαχιστοποιώντας «τους πόρους, τον χρόνο και την εξειδίκευση», όπως εξήγησε ο Rob Denaburg, ανώτερος διευθυντής Κυβερνοασφάλειας στην American Public Power Association, η οποία εκπροσωπεί 1.400 δημόσιες επιχειρήσεις κοινής ωφέλειας στις ΗΠΑ. Σύμφωνα με τον ίδιο, στα συστήματα OT «η τεχνητή νοημοσύνη δίνει τη δυνατότητα στους ανθρώπους να σχεδιάζουν επιθέσεις που μπορούν να ‘μιλήσουν’ τη γλώσσα του πρωτοκόλλου χωρίς να χρειάζεται να αφιερώσουν χρόνο για να γίνουν ουσιαστικά μηχανικοί για να μάθουν πώς να τα κάνουν όλα αυτά».
Παράλληλα, οι κυβερνοεγκληματίες χρησιμοποιούν το AI για τον εντοπισμό ευπαθειών, αυξάνοντας «την ταχύτητα, την κλίμακα και την αποτελεσματικότητα των επιθέσεών τους», τόνισε ο Kieran Bhardwaj, διευθυντής Τεχνικών Υπηρεσιών στην Bridewell. Βασίζονται στην τεχνητή νοημοσύνη για να ταξινομήσουν «μεγάλες ποσότητες πληροφοριών για όλους τους διαφορετικούς πιθανούς στόχους» και να εντοπίσουν τις κατάλληλες ευπάθειες τη σωστή στιγμή, αναπτύσσοντας την «Αλυσίδα Κυβερνοεπίθεσης» (Cyber Kill Chain).
Περιορισμοί προϋπολογισμού και παλαιός εξοπλισμός
Ενώ οι μεγάλοι ενεργειακοί όμιλοι θωρακίζουν τα συστήματά τους, οι μικρότερες εταιρείες καθίστανται «εύκολη λεία», επισήμανε ο Leo Simonovich, αντιπρόεδρος και παγκόσμιος επικεφαλής Βιομηχανικής Κυβερνοασφάλειας της Siemens Energy. «Αν κοιτάξετε τις Ηνωμένες Πολιτείες, μόλις βγείτε εκτός των 100 κορυφαίων, υπάρχει ένα πλήθος μικρών επιχειρήσεων κοινής ωφέλειας που αντιμετωπίζουν την πρόκληση, και αυτοί οι άνθρωποι είναι αυτό που θα θεωρούσα τον πιο αδύναμο κρίκο», ανέφερε στο Reuters.
Ιδίως στις αγροτικές περιοχές, οι εταιρείες στερούνται πόρων και εξειδικευμένου προσωπικού για 24ωρη προστασία. Ωστόσο, ο κ. Bhardwaj σημείωσε πως «δεν νομίζω ότι ο προϋπολογισμός είναι απαραίτητα το άλφα και το ωμέγα. Θα έλεγα μάλιστα ότι η ποσότητα παλαιού εξοπλισμού που διαθέτει ένας οργανισμός αποτελεί μια πολύ πιο ενδεικτική ένδειξη για το πόσο δύσκολο θα είναι το ταξίδι ωρίμανσής του στην κυβερνοασφάλεια». Στον τομέα των ΑΠΕ, ο κ. Tonkin επισήμανε ότι μικρές εγκαταστάσεις είναι συχνά συνδεδεμένες απευθείας στο διαδίκτυο με ένα μόνο επίπεδο ελέγχου, καθώς καθίσταται δύσκολο να δικαιολογηθεί οικονομικά η εγκατάσταση πολλαπλών τειχών προστασίας.
Θωράκιση των υποδομών
Για τη θωράκιση των υποδομών, ο κ. Simonovich προτείνει την πλήρη καταγραφή περιουσιακών στοιχείων, την ενσωμάτωση συστημάτων παρακολούθησης και την εφαρμογή διορθώσεων (patches). Τόνισε την ανάγκη για τυποποιημένα πρότυπα ασφαλείας, φέρνοντας ως παράδειγμα τη συνεργασία της Siemens με την DNV για τις υπεράκτιες ανεμογεννήτριες. Ο κ. Tonkin ανέδειξε τη χρησιμότητα του πλαισίου «Πέντε Κρίσιμοι Έλεγχοι Κυβερνοασφάλειας για Συστήματα Βιομηχανικού Ελέγχου (ICS)» του SANS Institute, που εστιάζει στην απόκριση περιστατικών, την αρχιτεκτονική δικτύου και τον μετριασμό ευπαθειών. Επιπλέον, φορείς όπως η CISA, η American Public Power Association και η OffSec παρέχουν κρίσιμη εκπαίδευση.
Τέλος, οι ίδιες οι ενεργειακές εταιρείες μπορούν να εργαλειοποιήσουν το AI για τον εντοπισμό ευπαθειών και την τοποθέτηση στρατηγικών εμποδίων στις Αλυσίδες Κυβερνοεπίθεσης. Όπως σημείωσε ο κ. Denaburg, η τεχνητή νοημοσύνη συμβάλλει στην ιεράρχηση των επενδύσεων. Προειδοποίησε, ωστόσο, για τον χρόνο που απαιτείται για την ασφαλή δοκιμή των διορθώσεων: «Είναι κάπως ένας ανηφορικός αγώνας. Οι αμυνόμενοι πρέπει να έχουν δίκιο το 100% του χρόνου, ενώ οι επιτιθέμενοι πρέπει να έχουν δίκιο μόνο μία φορά».
Διαβάστε ακόμη


